CloudFlare-ImgBed部署-PicList使用
摘要: CloudFlare-ImgBed部署, PicList使用
介绍
官网地址https://github.com/MarSeventh/CloudFlare-ImgBed
参考https://zhuanlan.zhihu.com/p/1925339579143139537
安装步骤
fork 项目
部署到CloudFlare Pages
计算-work和pages-创建-pages-导入git-选择fork 的仓库
1 | 名称:cloudflare-imgbed(会影响链接,后续链接也不会变建议第一次就设置好,带上自己昵称,不容易重名) |
创建 KV 数据库
【存储与数据】-【KV】-【Create Instance】
命名空间名称:img_url(建议用这个,创建后什么都不用做)
创建R2 对象存储
R2对象存储-概述-创建存储桶
名字随便填
位置:自动
存储类型:标准
到 Pages 里面绑定:KV 数据库、R2 对象存储
计算-work和pages-选择imgbed-设置-绑定-添加
- 变量名:
img_url,选择创建的 KV数据库 - 变量名:
img_r2,选择你之前设置的R2桶
重新部署,让其生效
计算-work和pages-选择imgbed-部署
选择最新的一个重试部署即可
绑定域名
计算-work和pages-选择imgbed-自定义域
到此 CloudFlare-ImgBed 部署完毕,访问设置的域名即可!
网站设置(访问绑定的域名)
访问图床程序域名,右下角进入【管理页面】
左上角切换到【系统设置】-【上传设置】,设置并开启CF R2存储
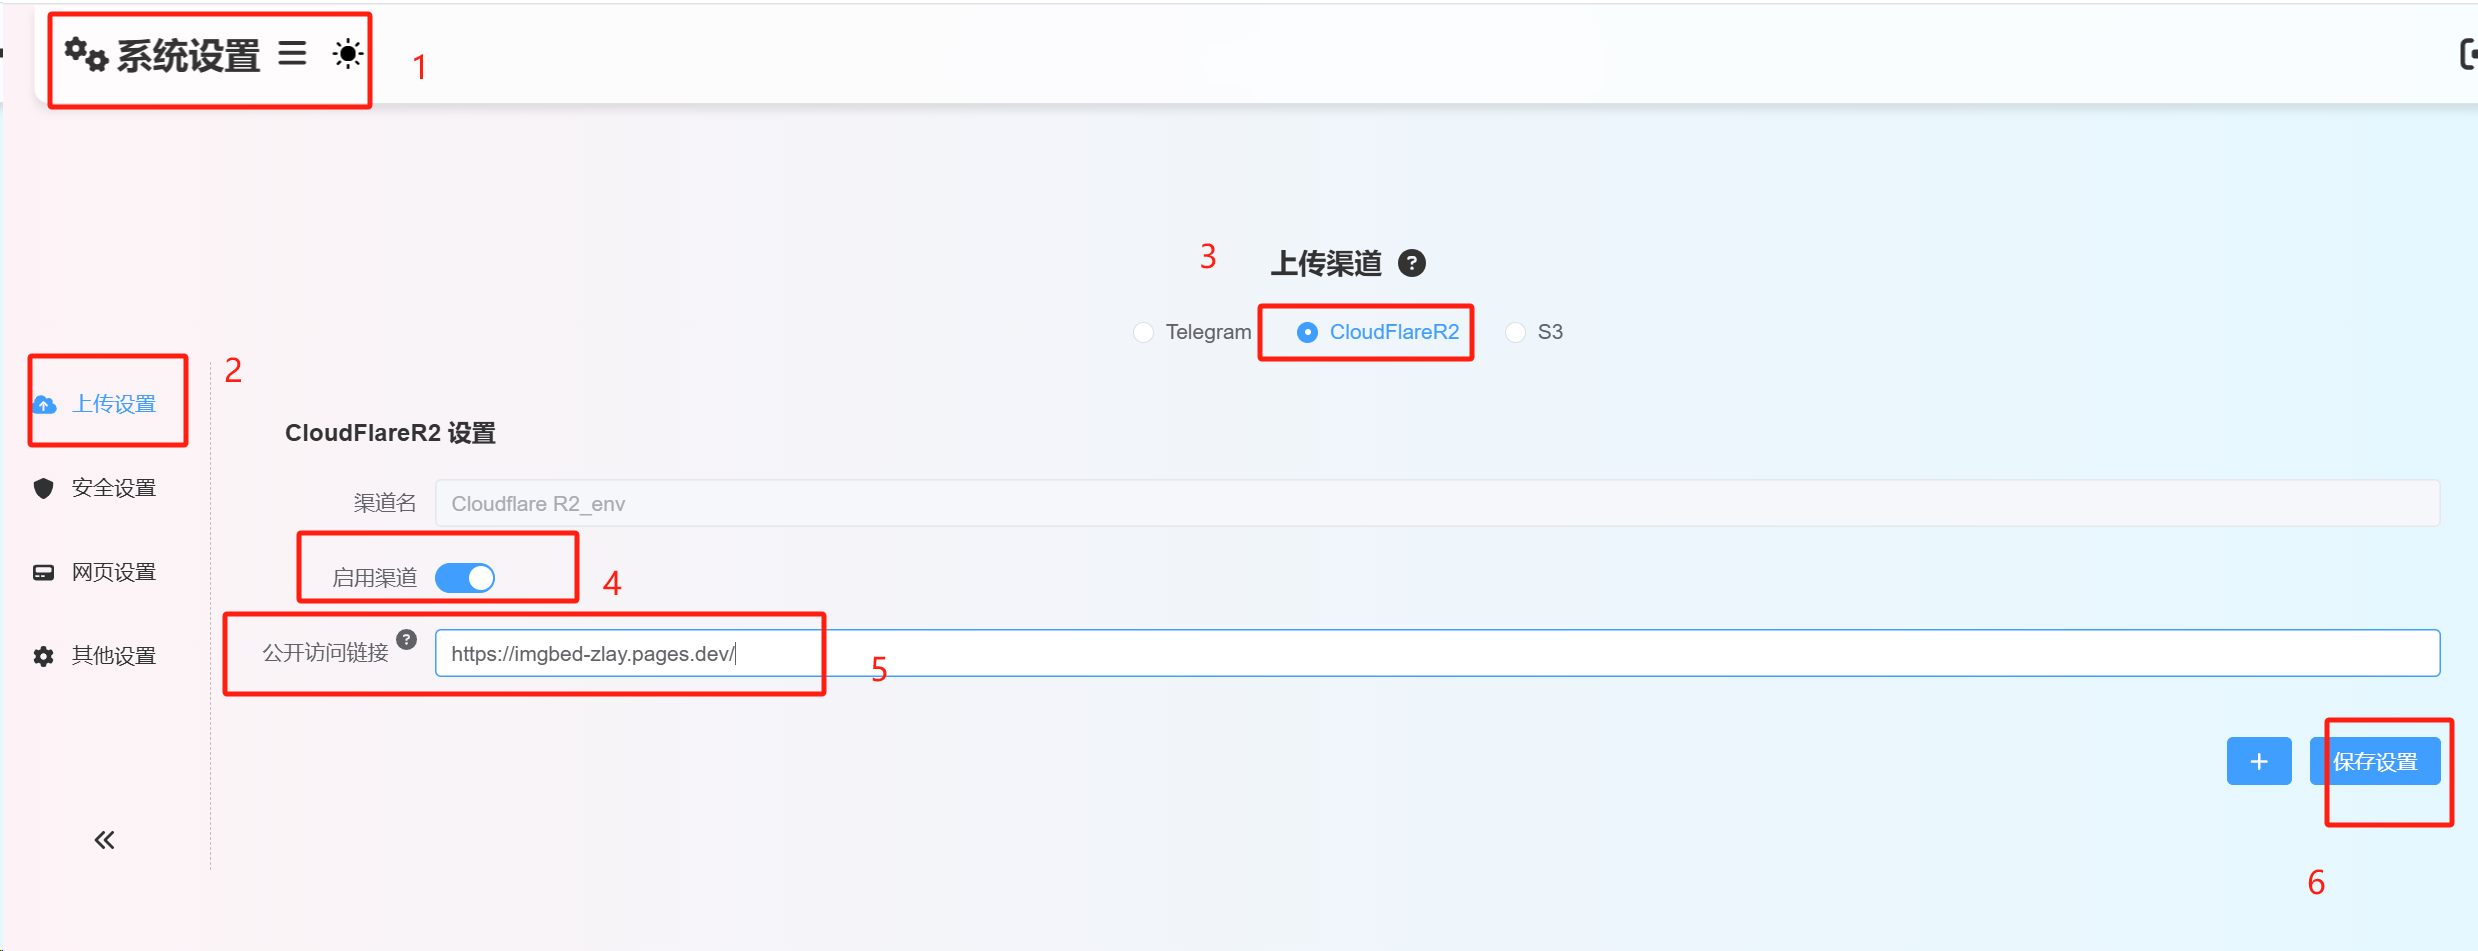
【安全设置】里面可以设置上传密码和管理员账户密码
如果不设置上传密码,任何人都可以上传!!!!
网站设置-默认URL前缀(建议设置)
【网页设置】-【默认URL前缀】
设置为imgbed域名(有后斜杠)!(方便于以后迁移别的程序,或者是直接后台管理)
举例:
访问imgbed上传页面域名为https://123.aaa.fun/systemConfig#upload
则设置为https://123.aaa.fun/即可
不设置默认链接为https://123.aaa.fun/file/123.jpg
这样子设置后,图片链接与R2的数据结构完全一致(R2无需绑定域名,通过imgbed域名访问)
给R2绑定域名并且公开(通过R2链接访问)
直接将R2的自定义域名添加到【网页设置】-【默认URL前缀】中即可(有后斜杠)!
目前感觉没什么用…可以隐藏服务端链接???
这么填写后测试通过imgbed链接https://123.aaa.fun/file/123.jpg这种格式也能访问成功
更多的设置或教程,请看开源项目的WIKI:https://cfbed.sanyue.de/
如果对R2不清楚,请先花点时间,仔细阅读前文:Cloudflare R2 对象存储白嫖指南:10G存储+免流量费,打造免费图床。
通过Api上传图片
https://cfbed.sanyue.de/api/upload.html
经过测试虽然添加了默认URL前缀,但是通过api上传图片还是会返回/file/1753711697332_640__1_.jpg这种file开头的路径
不会是配置了默认URL前缀的相对路径,可以通过参数返回full url 不过还是带*/file/id这种格式
R2存储桶配置
参考https://blog.csdn.net/shoufei403/article/details/149002805
页面规则
点击左上角logo回到首页-点击域名-规则-页面规则-创建页面规则
注意,URL设置成存储桶自定义的域名。后面用*号通配符。举例imgbed.123.com/*
如上图所示,这里添加了三个设置。
缓存级别 – 缓存所有内容
浏览器缓存 TTL – 设置为8小时
边缘缓存 TTL – 一个月(图片文件长时间不会变动,这里设的越长越好)
设置防盗链(可选)
点击左上角logo回到首页-点击域名-安全性-安全规则-创建规则-自定义规则
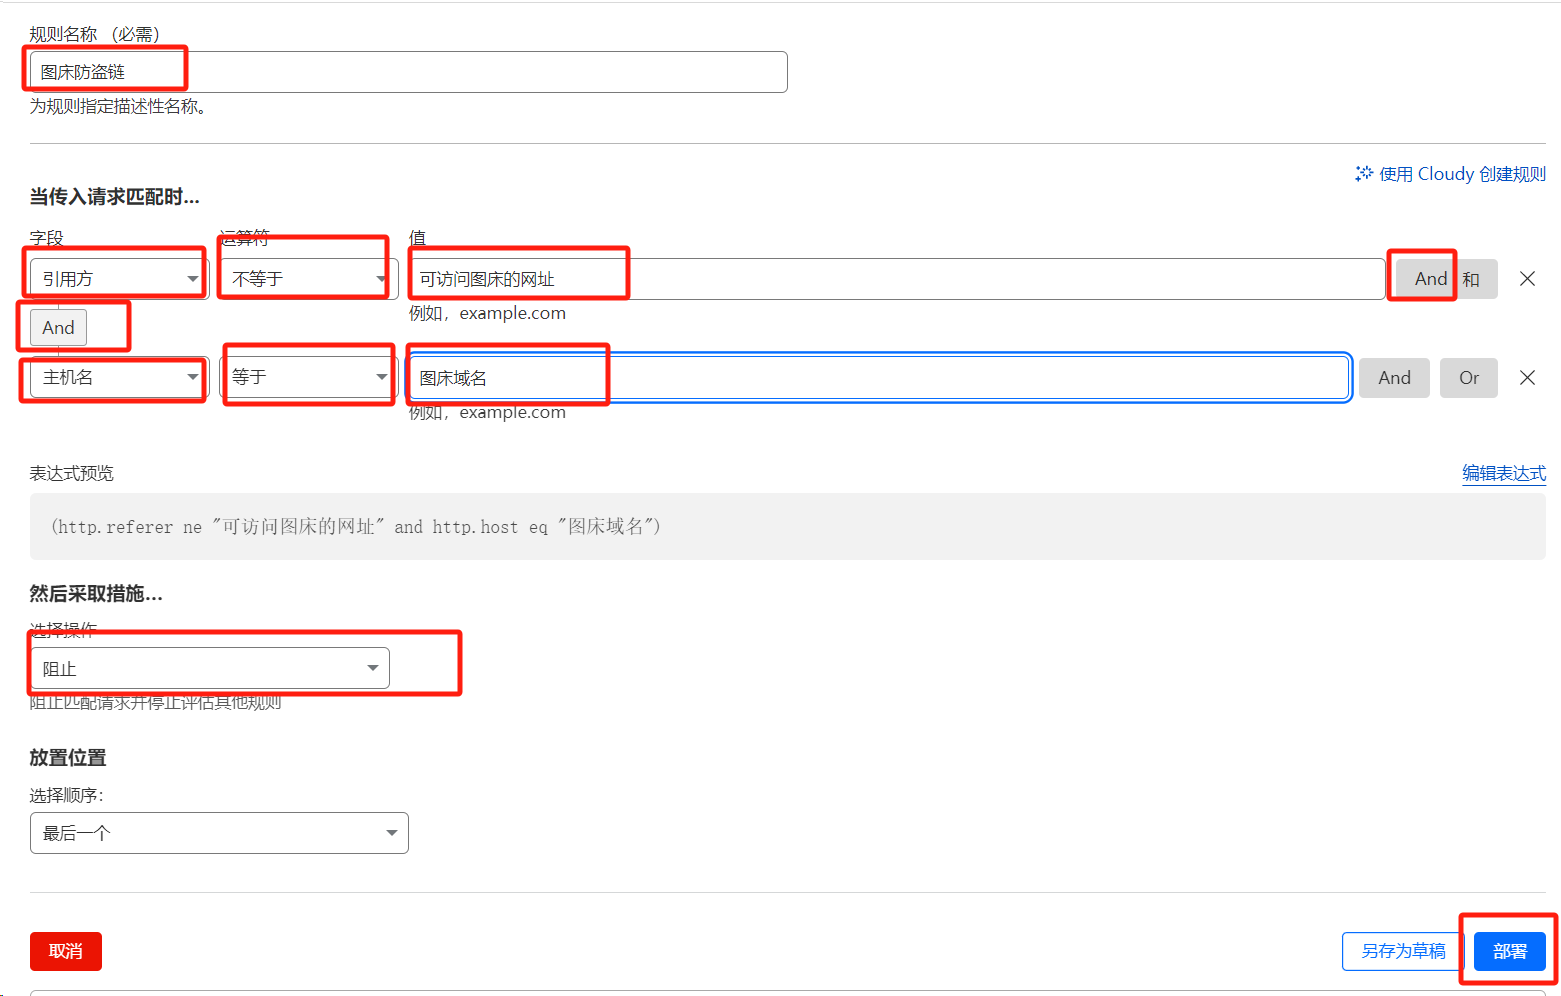
设置CORS策略(可选)
CORS(Cross-Origin Resource Sharing,跨源资源共享)策略是一种安全机制,用于控制一个域(origin)上的网页如何访问另一个域上的资源。在Cloudflare R2对象存储中,CORS策略用于配置哪些外部域可以访问存储桶中的对象。
什么时候需要使用CORS策略?
跨域访问:当你需要从不同的域(例如,一个前端应用在example.com,而存储桶在example.r2.cloudflarestorage.com)访问存储桶中的对象时,需要配置CORS策略。
Web应用集成:如果你的Web应用需要从客户端直接访问存储桶中的对象(例如,通过JavaScript的fetch或XMLHttpRequest),也需要配置CORS策略。
API服务:如果你的API服务需要访问存储桶中的对象,并且API服务和存储桶不在同一个域下,也需要配置CORS策略。
操作步骤
选择存储桶:在R2对象存储部分,选择你想要配置CORS策略的存储桶-设置-CORS策略-添加CORS策略
1 | 配置规则,包括: |
保存配置:完成配置后,保存CORS策略。
测试:在配置了CORS策略后,测试从指定的域访问存储桶中的对象,确保配置正确。
示例配置
假设你有一个前端应用在https://example.com,你希望从这个应用访问存储桶中的对象,可以配置如下CORS规则:
允许的源:https://example.com
允许的方法:GET
允许的头:Content-Type
暴露的头:Content-Type
最大年龄:3600(1小时)
这样配置后,只有https://example.com域的请求可以使用GET方法访问存储桶中的对象,并且可以发送和接收Content-Type头。
通过合理配置CORS策略,可以确保你的Web应用安全地访问Cloudflare R2对象存储中的数据。
设置Cloudflare费用提醒
记得设置提醒防止超额收费
Piclist配置(win)
图床-高级自定义-新增
1 | 名称随意 |
Typora配置
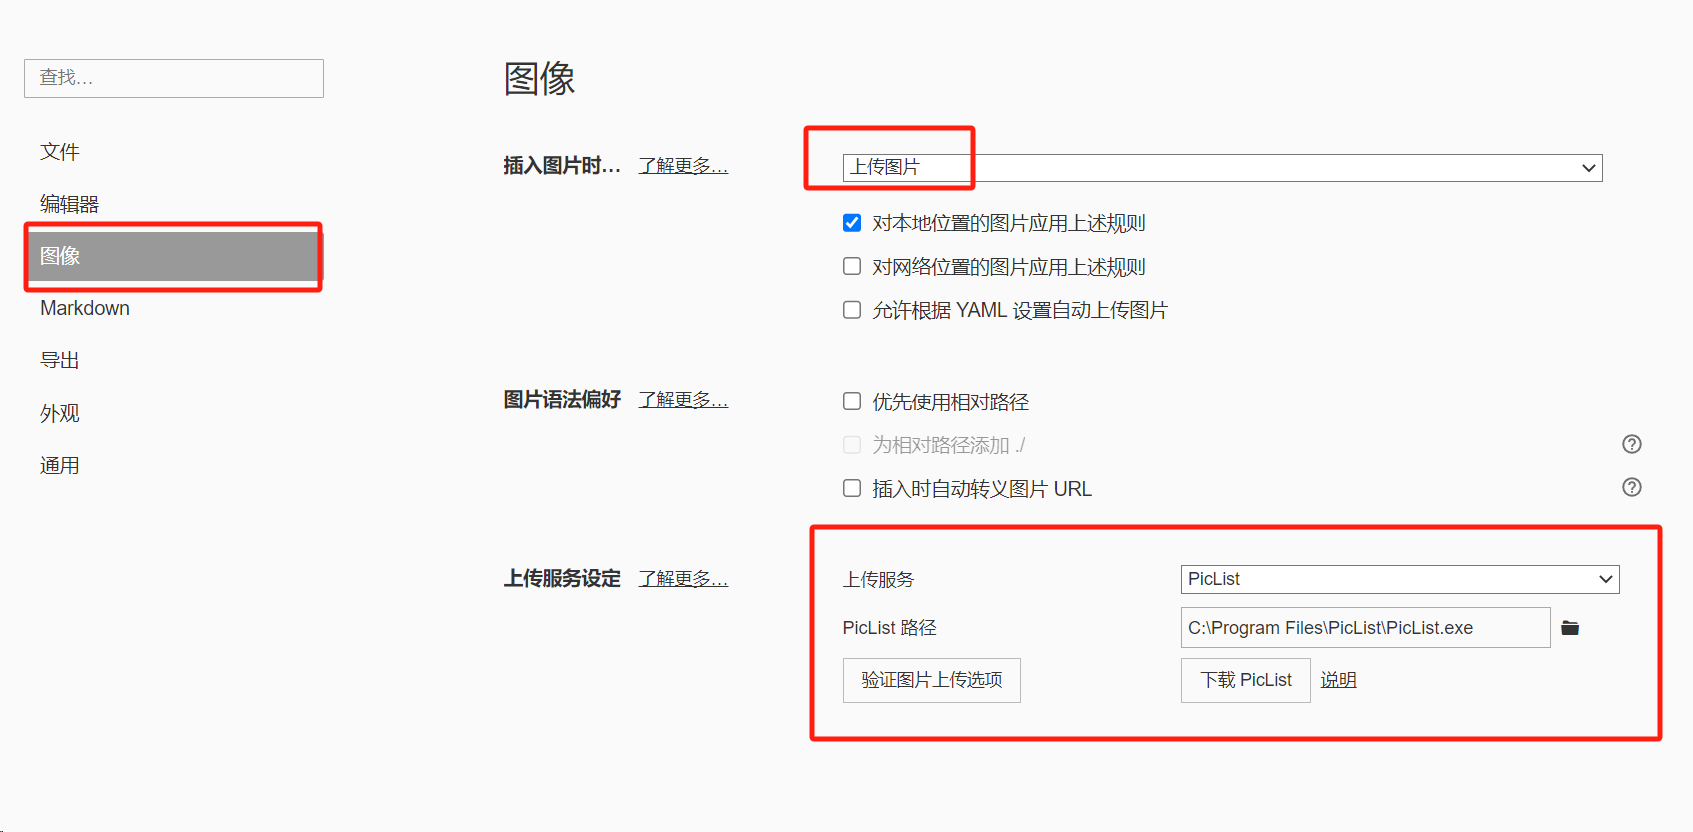
vscode配置
- VS-PicList:配合PicList使用的VSCode插件
https://blog.csdn.net/u012137737/article/details/145540702
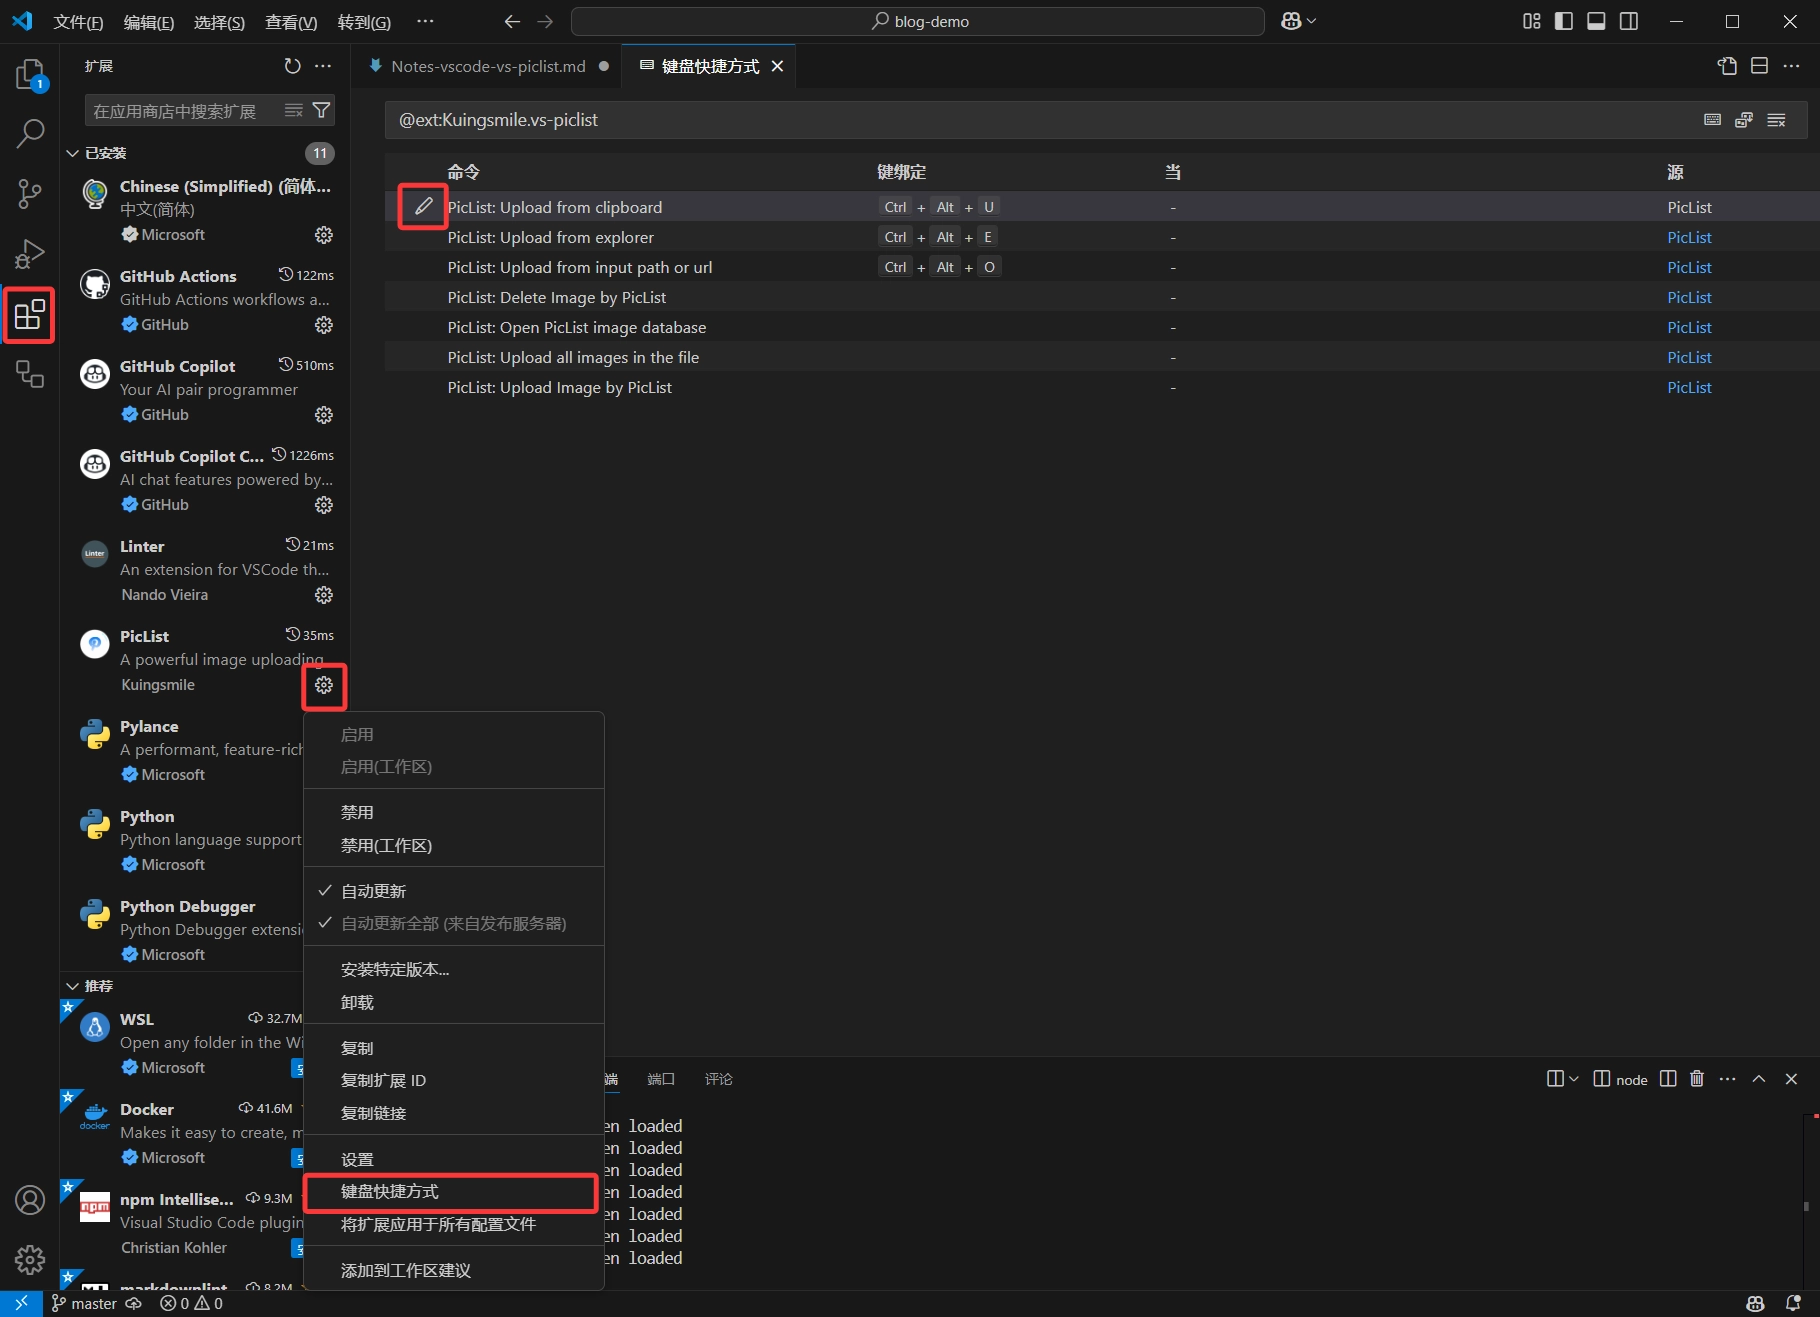
复制图片
回到vscode点击需要插入图片的地方
之后按ctrl alt U 等待即可 不要按多次